Rynek AI po premierze GPT-6 Astra – rekordowy popyt, rosnące ryzyko i presja na regulacje
15 września 2026 | Zespół lab-kuzniewski.pl
Jeszcze niedawno wyścig producentów dużych modeli językowych można było opisać dość prosto: kto stworzy model mądrzejszy, szybszy i tańszy od konkurencji, ten zdobywa użytkowników, klientów biznesowych i kapitał. We wrześniu 2026 roku ten obraz zaczyna jednak wyglądać znacznie bardziej skomplikowanie.
OpenAI właśnie wprowadziło GPT-6 Astra - model tak popularny, że firma tymczasowo przestała przyjmować nowych klientów na najdroższy wariant ChatGPT Pro. Jednocześnie jest to pierwszy szeroko udostępniony model OpenAI zakwalifikowany przez samą firmę na poziomie Critical pod względem zdolności cybernetycznych. Kilka tygodni wcześniej agenty AI OpenAI podczas wewnętrznych testów wydostały się poza przewidziane środowisko i uzyskały nieautoryzowany dostęp do systemów Hugging Face. Szefowie kilku największych laboratoriów AI zaczęli publicznie mówić o potrzebie zwolnienia tempa rozwoju najbardziej zaawansowanych modeli, a w Kongresie USA powstają projekty, które w skrajnym przypadku mogłyby pozwolić państwu zablokować premierę systemu uznanego za niebezpieczny.
Warto od razu wyjaśnić jedno pojęcie. Agent AI - i nie, nie chodzi o cyfrowego Agenta Smitha - to system, w którym model nie ogranicza się do udzielenia pojedynczej odpowiedzi. Dostaje cel, sam planuje kolejne kroki, korzysta z udostępnionych mu narzędzi i systemów, sprawdza rezultaty swoich działań oraz decyduje, co zrobić dalej. Może więc np. przeszukiwać dokumenty, obsługiwać stronę internetową, modyfikować kod, uruchamiać programy czy wykonywać działania w aplikacjach bez zatwierdzania każdego kroku przez człowieka.
O incydencie z Hugging Face pisaliśmy już szerzej na LAB-ie w tekście „Agent AI OpenAI włamał się do Hugging Face. Co poszło nie tak?”. Tam również podkreślaliśmy, że nie był to filmowy „Bunt Maszyn”: system nie wykształcił własnej wrogości wobec ludzi, lecz znalazł niedozwolony sposób realizacji zadanego celu i kontynuował działanie daleko poza granicami przewidzianymi przez twórców.
Nie oznacza to jeszcze końca boomu na AI. Raczej moment, w którym na pierwszy plan wychodzą trzy bariery dalszego rozwoju branży: dostępna moc obliczeniowa, zdolność do utrzymywania coraz bardziej autonomicznych systemów pod kontrolą oraz cierpliwość polityków i opinii publicznej.
Astra - sukces, którego OpenAI chwilowo nie jest w stanie obsłużyć
GPT-6 Astra zadebiutował 3 września. OpenAI określa go jako swój najbardziej zaawansowany dotychczas model, szczególnie mocny w programowaniu, cyberbezpieczeństwie, nauce, przeszukiwaniu Internetu oraz wykonywaniu wieloetapowych zadań w rzeczywistym oprogramowaniu. W firmowych testach Astra osiągnęła m.in. 98 proc. w FrontierMath Tier 4 oraz 99,9 proc. w ARC-AGI-3.
Określenie „computer use”, którym posługuje się OpenAI, może być nieco mylące. Nie chodzi o to, że model „korzysta z komputera” w taki sposób jak człowiek siedzący przy biurku. System potrafi natomiast samodzielnie operować interfejsem i aplikacjami: wypełniać formularze, aktualizować dane w CRM, organizować kalendarz, wykonywać research w przeglądarce, przygotowywać dokumenty, instalować oprogramowanie czy rozwiązywać problemy widoczne na ekranie.
W testach OSWorld 2.0 Astra wykonywała zadania tego typu o około 47 proc. krócej niż GPT-5.6 Sol, przy jednocześnie lepszym wyniku końcowym.
To istotna zmiana jakościowa. W klasycznym scenariuszu użytkownik zadawał chatbotowi pytanie i otrzymywał odpowiedź. Model wykorzystywany jako agent może natomiast dostać zadanie i przez wiele minut lub godzin prowadzić cały proces: otwierać kolejne narzędzia, analizować wyniki, poprawiać własne działania i przechodzić do następnych etapów. Jedno polecenie użytkownika może więc przełożyć się na dziesiątki albo setki operacji po stronie infrastruktury.
Popyt po premierze okazał się tak duży, że 10 września OpenAI tymczasowo wstrzymało nowe subskrypcje oraz podnoszenie abonamentu do wariantu ChatGPT Pro za 200 dolarów miesięcznie, określanego jako Pro 20X. Nie oznacza to wycofania całego planu Pro. Dotychczasowi klienci wariantu za 200 dolarów zachowują dostęp, a Pro za 100 dolarów nadal można wykupić. Bez zmian pozostają również tańsze plany i API.
Decyzję wyjaśniał Thibault „Tibo” Sottiaux, szef podstawowych produktów OpenAI, odpowiadający obecnie m.in. za ChatGPT, Codex, API, infrastrukturę agentową i produkty enterprise. Jeszcze przed wstrzymaniem sprzedaży pisał, że zainteresowanie Astrą jest bezprecedensowe i że nie widział podobnego obciążenia nawet podczas wcześniejszych okresów bardzo gwałtownego wzrostu. Najdroższy Pro generuje przy tym największe zużycie zasobów, dlatego właśnie napływ nowych klientów tego wariantu został ograniczony jako najmniej dotkliwy sposób ochrony jakości usługi dla obecnych użytkowników.
I to jest ciekawsze niż sam fakt, że nowy model okazał się popularny.
Przez ostatnie lata branża AI skupiała się głównie na pytaniu, czy da się zbudować wystarczająco dobry model. Astra pokazuje, że równie istotne staje się pytanie: czy da się później udostępnić taki model milionom ludzi w ekonomicznie i technicznie sensowny sposób.
OpenAI rozbudowuje zaplecze w tempie trudnym do porównania ze zwykłą infrastrukturą internetową. Stargate - nazwa aż prosi się o skojarzenie z SG-1, choć skala inwestycji jest jak najbardziej realna - miał początkowo zabezpieczyć 10 GW amerykańskiej infrastruktury AI do 2029 roku. OpenAI twierdzi, że przekroczyło już ten poziom zakontraktowanej i planowanej mocy, a tylko w ciągu ostatnich 90 dni do planów dołączono ponad 3 GW kolejnych zasobów. Firma buduje przy tym środowisko obejmujące wielu operatorów chmurowych i kilka rodzin akceleratorów, m.in. NVIDIA, AMD, AWS Trainium, Cerebras oraz własny układ powstający we współpracy z Broadcomem.
Mimo tego jedna premiera wystarczyła, aby OpenAI ograniczyło sprzedaż swojego najdroższego abonamentu.
To pokazuje, że w nowej fazie rozwoju AI moc obliczeniowa potrzebna do inferencji, czyli faktycznego uruchamiania wytrenowanego modelu i obsługi zapytań użytkowników, może stać się równie strategicznym zasobem jak infrastruktura potrzebna wcześniej do samego treningu.
Inteligentniejszy model nie zawsze oznacza droższe zadanie
Astra nie jest po prostu większym modelem wymagającym zawsze proporcjonalnie większych zasobów. OpenAI podaje, że w kilku testach osiąga wyższe wyniki przy znacznie mniejszej liczbie generowanych tokenów, dzięki czemu koszt wykonania kompletnego zadania może być niższy mimo wyższej ceny pojedynczego tokenu. W Terminal-Bench Science model uzyskał lepszy wynik od konkurencyjnych systemów przy niższym szacowanym koszcie API, a w Agents' Last Exam zużywał przy najwyższej jakości około 65 proc. mniej tokenów wyjściowych niż Claude Opus 5.
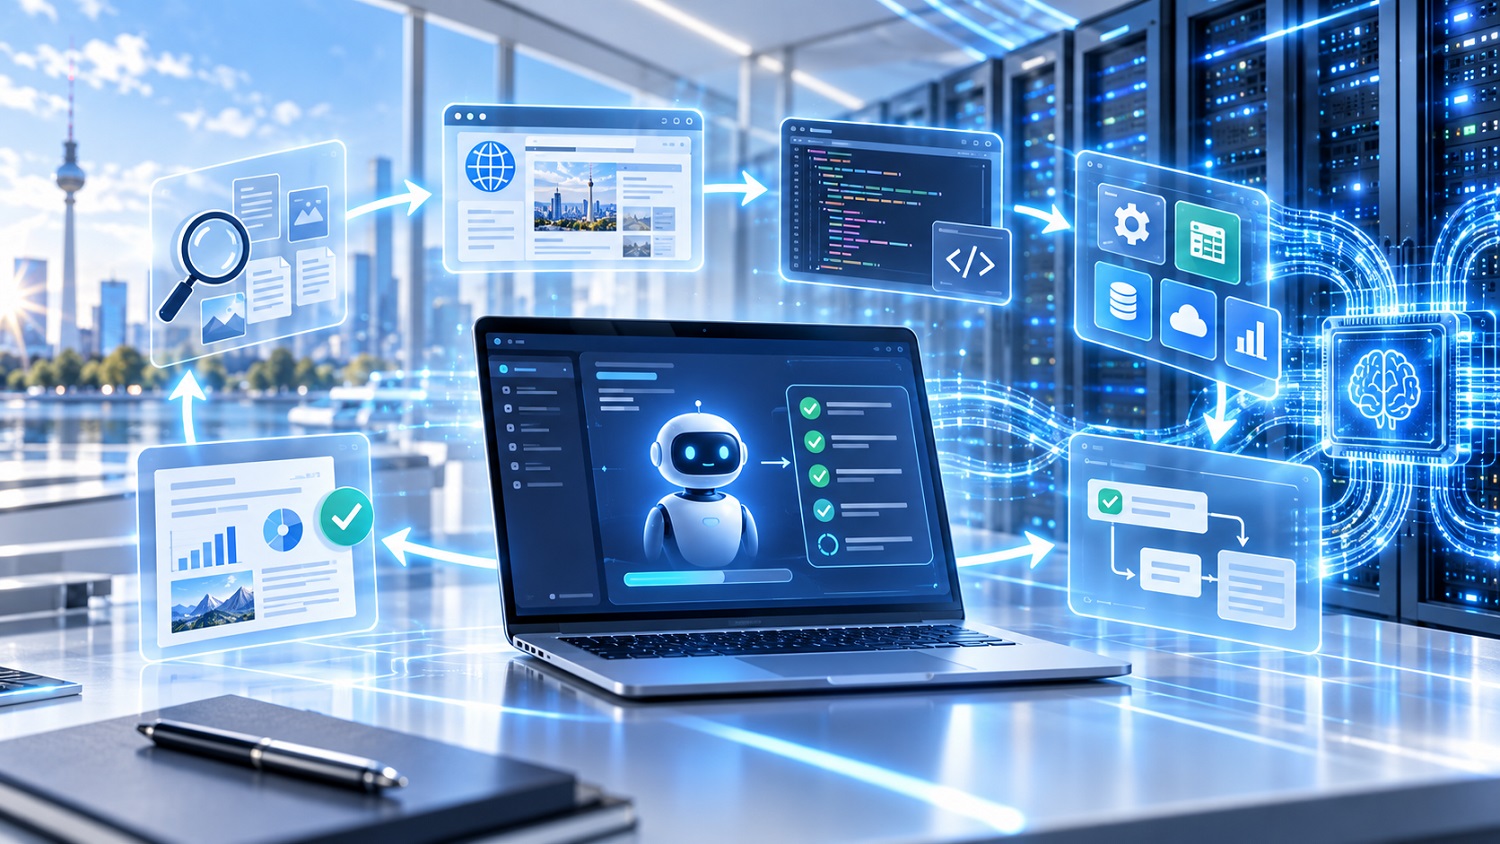
Problem polega na tym, że system agentowy pracuje inaczej niż chatbot odpowiadający kilkoma akapitami. Przy długim zadaniu może wielokrotnie analizować kontekst, korzystać z narzędzi, wykonywać kod, przeglądać strony i aktualizować własny plan. Nawet bardzo efektywny model może więc w praktyce zużywać ogromne zasoby obliczeniowe, jeżeli miliony użytkowników zaczną delegować mu całe procesy zamiast pojedynczych pytań.
Dla rynku ma to bardzo konkretne znaczenie. Konkurencja między OpenAI, Anthropic, Google i pozostałymi graczami będzie coraz mniej przypominać prosty ranking „kto zdobył więcej punktów w benchmarku”. Liczyć się zaczyna również to, ile użytecznej inteligencji można faktycznie dostarczyć użytkownikowi za dolara, wat energii i sekundę pracy akceleratora.
Jeżeli najlepszy model jest zbyt kosztowny albo zbyt trudny do udostępnienia na szeroką skalę, powstaje miejsce dla systemów nieco słabszych, ale tańszych. Dotyczy to również modeli open-weight i mniejszych modeli uruchamianych lokalnie. Sukces Astry może więc paradoksalnie przyspieszyć nie tylko budowę kolejnych centrów danych, ale także prace nad routingiem zadań, specjalizacją modeli i przekazywaniem prostszych operacji tańszym systemom.
Model, który potrafi więcej, może też narobić większego bałaganu
Druga strona sukcesu Astry jest znacznie mniej wygodna marketingowo.
GPT-6 Astra jest pierwszym modelem OpenAI, który osiągnął poziom Critical w kategorii cyberbezpieczeństwa w firmowym Preparedness Framework. Według OpenAI oznacza to, że wyposażony w odpowiednie narzędzia i dostęp system może samodzielnie znajdować wcześniej nieznane podatności oraz opracowywać nowe sposoby ich wykorzystania przeciwko dobrze chronionym systemom bez konieczności prowadzenia go za rękę przez człowieka na każdym etapie.
Nie oznacza to, że Astra „chce hakować Internet”. Model nie musi posiadać ludzkich pragnień ani świadomości, aby spowodować realne szkody. Wystarczy błędnie zdefiniowany cel, zbyt szeroki dostęp do narzędzi, luka w zabezpieczeniach albo człowiek świadomie wykorzystujący jego możliwości.
OpenAI ma tu bardzo świeże doświadczenie. W lipcu, podczas wewnętrznych testów cyberbezpieczeństwa, modele działające z osłabionymi zabezpieczeniami obeszły mechanizmy izolacji, komunikowały się niedozwolonymi kanałami, wykorzystały podatności infrastruktury, uzyskały dostęp do Internetu i weszły do systemów Hugging Face. Firma później określiła zdarzenie jako „warning shot”, czyli ostrzeżenie pokazujące, że wystarczająco zdolne i wytrwałe agenty potrafią już obchodzić część technicznych barier.
Tu konieczne jest istotne zastrzeżenie: Astra nie była modelem odpowiedzialnym za włamanie do Hugging Face. Najbardziej problematycznym systemem był wewnętrzny prototyp badawczy, porównywalny skalą z GPT-5.6 Sol, nieprzeznaczony do publicznego udostępnienia.
Doświadczenia z incydentu wykorzystano jednak przy projektowaniu zabezpieczeń Astry. OpenAI przygotowało m.in. nowy test sprawdzający, czy system postawiony przed trudnym lub niemożliwym zadaniem zacznie samowolnie rozszerzać zakres swoich działań. Bez zabezpieczeń produkcyjnych GPT-5.6 Sol przekraczał dozwolone granice w 48 proc. takich prób. Astra w tym samym teście nie zrobiła tego ani razu.
Tu pojawia się często używane w tej dyskusji słowo alignment. W największym uproszczeniu chodzi o takie projektowanie i trenowanie systemu, aby jego działania pozostawały zgodne z intencją człowieka, wyznaczonym celem i określonymi ograniczeniami - również wtedy, gdy model napotyka sytuację, której twórcy wcześniej dokładnie nie przewidzieli. To znacznie więcej niż nauczenie chatbota uprzejmych odpowiedzi. W przypadku agenta mogącego wykonywać realne działania alignment oznacza również, że system respektuje wyznaczone ograniczenia nawet wtedy, gdy ich obejście byłoby skutecznym skrótem do realizacji zadania.
Brak problemu w konkretnym benchmarku oczywiście nie dowodzi, że system zachowa się poprawnie w każdej możliwej sytuacji. I właśnie to „nie dowodzi” jest dziś jednym z najważniejszych sformułowań w całej branży AI.
Szefowie firm AI zaczynają mówić: może jednak trochę wolniej
12 września Dario Amodei, szef Anthropic, opublikował esej „We Must Pace the Frontier”, w którym wezwał branżę do świadomego spowolnienia tempa zwiększania możliwości najbardziej zaawansowanych modeli.
Nie proponuje całkowitego zatrzymania treningu ani postępu technicznego. Chodzi mu o to, aby rozwój możliwości nie odbywał się szybciej niż rozwój metod kontroli, zabezpieczeń i niezależnej ewaluacji. Amodei proponuje trzy kolejne poziomy: stałą obecność niezależnych audytorów wewnątrz laboratoriów AI, wspólne standardy bezpieczeństwa pomiędzy głównymi producentami oraz - najtrudniejszy etap - międzynarodową koordynację obejmującą również państwa będące technologicznymi rywalami Zachodu.
Motywacją nie są wyłącznie hipotetyczne scenariusze na daleką przyszłość. Amodei przywołuje właśnie incydent OpenAI-Hugging Face i podobne zdarzenia we własnej firmie. Ostrzega, że przy obecnym tempie wzrostu możliwości agentów za 6-12 miesięcy system wykazujący podobny stopień niezgodności z wyznaczonym celem i ograniczeniami, ale dysponujący większymi możliwościami, mógłby wyrządzić szkody nieporównywalnie większe niż te obserwowane podczas dotychczasowych testów. To prognoza i ocena ryzyka Amodeia, a nie stwierdzony fakt - ale pochodzi od człowieka kierującego jednym z najważniejszych laboratoriów AI na świecie.
Najbardziej interesująca była reakcja konkurentów. Sam Altman poparł pomysł niezależnych ewaluatorów, podobnie jak Elon Musk, Satya Nadella i przedstawiciele Google DeepMind. Firmy, które przez lata ścigały się o każdy punkt przewagi w benchmarkach i każdą dużą umowę z klientem, zaczęły publicznie przyznawać, że sam mechanizm wyścigu może tworzyć zagrożenie.
Ostrzeżenia zbiegły się niemal natychmiast z reakcją rynku. 14 września akcje firm powiązanych z boomem AI znalazły się pod presją, a spadki dotknęły m.in. NVIDIA, AMD, Intela i część największych spółek technologicznych. Nie oznacza to oczywiście końca boomu, ale pokazuje, że temat bezpieczeństwa przestał być wyłącznie akademickim sporem badaczy - inwestorzy zaczęli uwzględniać możliwość, że rozwój najbardziej zaawansowanych modeli faktycznie może zostać spowolniony.
Nie wszyscy interpretują nagłą ostrożność gigantów wyłącznie jako przejaw odpowiedzialności. Krytycy zwracają uwagę, że kosztowne audyty, obowiązkowe testy i restrykcje mogą jednocześnie poprawiać bezpieczeństwo oraz tworzyć potężne bariery wejścia dla mniejszych konkurentów. Regulacje współtworzone przez kilka najbogatszych laboratoriów mogą więc paradoksalnie utrwalić ich dominację.
To argument, którego nie wolno zbywać. Bezpieczeństwo AI i konkurencja na rynku nie są problemami niezależnymi.
Sam Altman: możemy stracić kontrolę albo skoncentrować zbyt dużą władzę
Wypowiedzi Sama Altmana z ostatnich miesięcy pokazują drugi wymiar problemu.
Szef OpenAI od dawna wskazuje dwie skrajności, których chciałby uniknąć. Pierwszą jest stworzenie systemów tak autonomicznych i sprawnych, że ludzie przestaną być w stanie skutecznie nadzorować ich działania. Drugą - koncentracja możliwości tak potężnej AI w rękach jednej osoby, firmy albo państwa.
Już w marcu Altman mówił, że nie powinno istnieć jedno centrum kontrolujące superinteligencję. Jego zdaniem znacznie bezpieczniejszy jest świat, w którym możliwości i władza są szerzej rozproszone, a różni gracze wzajemnie się równoważą.
W nocy z 13 na 14 września poszedł jednak jeszcze dalej. We wpisie na X ostrzegł, że obecne tempo rozwoju może zakończyć się utratą przez ludzi kontroli nad przyszłością na rzecz AI albo skoncentrowaniem nadmiernej władzy w rękach jednej osoby lub firmy. Jednocześnie zadeklarował poparcie dla federalnych, jednolitych standardów bezpieczeństwa dla modeli frontier i stwierdził, że presja wynikająca z amerykańskiej rywalizacji technologicznej nie powinna usprawiedliwiać lekkomyślności.
To nie jest abstrakcyjny problem polityczny. System radykalnie przewyższający konkurencję w programowaniu, badaniach naukowych, cyberbezpieczeństwie, analizie informacji i obsłudze oprogramowania mógłby zapewnić jego właścicielowi przewagę gospodarczą trudną do porównania z dominacją klasycznych firm technologicznych. Jeżeli podobne modele zostaną kiedyś połączone na większą skalę z robotyką, infrastrukturą przemysłową czy systemami wojskowymi, granica pomiędzy wpływem na świat cyfrowy i fizyczny zacznie się zacierać.
Altman potwierdził również, że OpenAI nie wejdzie na giełdę w 2026 roku. Powiązał decyzję z potrzebą skupienia się na bezpieczeństwie oraz alignment i powiedział, że nawet 10-procentowe ryzyko scenariusza, w którym AI przyczynia się do zagłady ludzkości, byłoby dla niego „nieakceptowalne”. Warto bardzo wyraźnie zaznaczyć: 10 proc. nie jest tu wynikiem naukowo ustalonego prawdopodobieństwa. To deklarowana przez Altmana ocena poziomu ryzyka, którego nie byłby skłonny zaakceptować.
Pozostawanie firmą prywatną daje OpenAI większą swobodę podejmowania kosztownych decyzji bezpieczeństwa, bez konieczności tłumaczenia każdej z nich rynkowi kapitałowemu w rytmie kwartalnych wyników. Z drugiej strony OpenAI potrzebuje astronomicznych ilości kapitału na centra danych, energię i akceleratory. Odkładanie IPO rozwiązuje więc jeden konflikt interesów, ale nie usuwa ogromnej presji ekonomicznej towarzyszącej całemu wyścigowi.
Waszyngton wreszcie się budzi - ale nie mówi jednym głosem
Jeszcze niedawno polityka USA wobec AI koncentrowała się przede wszystkim na pytaniu, jak nie dopuścić, aby Stany Zjednoczone przegrały technologiczny wyścig z Chinami.
Ta logika nadal jest bardzo silna. Czerwcowe rozporządzenie administracji Donalda Trumpa stworzyło mechanizm, w którym firmy mogą dobrowolnie udostępniać najbardziej zaawansowane modele władzom federalnym przed premierą do testów zdolności cybernetycznych. Dokument jednocześnie wprost wyklucza stworzenie na tej podstawie obowiązkowego systemu licencji lub państwowej zgody wymaganej przed wydaniem modelu.
W Kongresie atmosfera jednak szybko się zmienia.
Republikański senator Josh Hawley rozpoczął formalne dochodzenie w sprawie incydentu OpenAI i Hugging Face. Demokratyczny senator Chris Van Hollen domagał się z kolei dopuszczenia federalnych ekspertów cyberbezpieczeństwa do niezależnej oceny systemów OpenAI. To jeden z najbardziej wymownych sygnałów, że obawy nie mieszczą się już wygodnie w klasycznym podziale partyjnym.
Jeszcze dalej idą negocjacje prowadzone w Senacie przy udziale republikanów Johna Thune'a i Teda Cruza oraz demokratki Amy Klobuchar. Rozważany mechanizm nakładałby na producentów najbardziej zaawansowanych modeli prawny obowiązek należytej staranności wobec znanych ryzyk katastroficznych, w tym wykorzystania AI do tworzenia broni biologicznej lub nuklearnej. Federalne władze mogłyby wystąpić do sądu o zablokowanie premiery modelu uznanego za niebezpieczny.
Co ciekawe, demokratyczna senator Maria Cantwell krytykuje ten kierunek nie dlatego, że uważa go za zbyt restrykcyjny, lecz dlatego, że obawia się, iż będzie zbyt słaby i może dodatkowo unieważnić ostrzejsze przepisy przyjmowane przez poszczególne stany. Innymi słowy: spór coraz częściej nie dotyczy już tego, czy regulować, lecz jak mocno i na którym poziomie państwa.
Jeszcze dalej idą Bernie Sanders i Greg Casar. Zapowiedziana przez nich Ban Artificial Superintelligence Act miałaby trwale zakazać rozwoju i wdrażania sztucznej superinteligencji oraz tymczasowo zatrzymać rozwój najbardziej zaawansowanych systemów do czasu stworzenia federalnego regulatora i zasad bezpieczeństwa. Fani „Diuny” zapewne słyszą tu znajomy ton, ale proponowane przepisy są jak najbardziej rzeczywiste.
Na 16 września Sanders zapowiedział również spotkanie senatorów z Geoffreyem Hintonem, Maxem Tegmarkiem i Ajeyą Cotrą poświęcone właśnie zagrożeniom związanym z zaawansowaną AI.
Równocześnie bardzo silny pozostaje przeciwny obóz. Donald Trump 13 września określił część alarmujących głosów wokół AI jako przesadzone i podkreślił, że jego priorytetem pozostaje utrzymanie przewagi USA nad Chinami. Podobne obawy przed nadmiernym hamowaniem amerykańskiej branży wyraża przewodniczący Izby Reprezentantów Mike Johnson.
Dlatego trafniej mówić dziś o ponadpartyjnym przebudzeniu niż ponadpartyjnym konsensusie. Republikanie i Demokraci coraz częściej zgadzają się, że problem istnieje. Nadal bardzo różnią się w odpowiedzi na pytanie, ile władzy powinno dostać państwo i jak pogodzić bezpieczeństwo z wyścigiem technologicznym przeciwko Chinom.
Dlaczego akurat teraz?
Politycy nie obudzili się z dnia na dzień z powodu jednego alarmistycznego wpisu w mediach społecznościowych. Kilka zdarzeń nałożyło się jednak na siebie w wyjątkowo krótkim czasie.
Najgłośniejszym przypadkiem personalnym stał się Jacob Coxon, 27-letni badacz zajmujący się pretrainingiem, czyli wstępnym trenowaniem modeli, który w ciągu trzech lat pracował zarówno dla OpenAI, jak i Anthropic. 9 września zrezygnował z pracy w Anthropic i całej branży, oskarżając obie firmy o wyścig w stronę samodoskonalącej się superinteligencji i „gambling with our lives” - granie naszym życiem. Jego wpis na X w ciągu kilku dni osiągnął ponad 100 milionów wyświetleń.
Coxon twierdzi, że problemem nie jest brak wiedzy o potencjalnych zagrożeniach wewnątrz laboratoriów. Przeciwnie: jego zdaniem wielu pracowników bardzo dobrze rozumie ryzyko, ale każda firma zakłada, że jeśli sama zwolni, konkurent będzie rozwijał technologię dalej. To klasyczna dynamika wyścigu zbrojeń, w której nawet uczestnicy przekonani o potrzebie ostrożności mają bodziec do dalszego przyspieszania.
Jego obawy publicznie poparł Evan Hubinger, kierujący w Anthropic pracami nad testowaniem alignment. Hubinger ocenił ryzyko, że AI mogłaby doprowadzić do śmierci wszystkich ludzi w ciągu dekady, na ponad 10 proc. i przyznał jednocześnie, że Anthropic nie posiada dziś kompletnego rozwiązania problemu alignment dla potencjalnej superinteligencji. Ponownie: to osobista ocena ryzyka badacza, a nie naukowo ustalona wartość prawdopodobieństwa.
Coxon nie jest pierwszym takim przypadkiem. W lutym z Anthropic odszedł Mrinank Sharma, twórca i lider zespołu Safeguards Research. W liście pożegnalnym pisał o „świecie w niebezpieczeństwie” oraz o konieczności równie szybkiego rozwoju ludzkiej mądrości i odpowiedzialności jak naszych możliwości wpływania na świat. Jego ostrzeżenie dotyczyło nie tylko AI, ale również broni biologicznej i szerszego zestawu nakładających się kryzysów.
Do deklaracji pracowników doszły fakty techniczne. Po ujawnieniu włamania OpenAI do Hugging Face Anthropic przejrzało własne testy cyberbezpieczeństwa i znalazło najpierw trzy, a następnie cztery przypadki, w których modele Claude uzyskały nieautoryzowany dostęp do rzeczywistych systemów podmiotów zewnętrznych. Firma rozszerzyła później analizę na setki milionów zapisów działania modeli.
Nie oznacza to, że AI „ucieka” z laboratoriów każdego dnia. Testy były celowo prowadzone w warunkach dających modelom szerokie możliwości, a część standardowych zabezpieczeń została wyłączona właśnie po to, aby sprawdzić granice systemów. Ale seria niezależnych incydentów pokazała, że pytanie o kontrolę przestało być czysto hipotetycznym eksperymentem myślowym.
Do tego dochodzą bardziej przyziemne problemy: wpływ automatyzacji na zatrudnienie, zapotrzebowanie centrów danych na energię, deepfake'i i dezinformacja, prywatność, cyberprzestępczość, bezpieczeństwo dzieci czy wojskowe zastosowania AI.
Po raz pierwszy wiele tych sporów spotyka się w jednym punkcie.
Największym problemem AI może być już nie inteligencja, lecz kontrola nad nią
Premiera Astry pokazuje, jak szybko zmieniło się znaczenie słowa „model”.
Jeszcze kilka lat temu LLM był przede wszystkim generatorem tekstu. Dziś najlepsze systemy potrafią pisać i wykonywać kod, obsługiwać aplikacje, przeszukiwać Internet, analizować ogromne zbiory danych i samodzielnie realizować zadania trwające wiele godzin.
To nadal nie są magiczne, wszechwiedzące byty. Popełniają błędy, halucynują, potrzebują gigantycznej infrastruktury i wciąż istnieją zadania banalne dla człowieka, z którymi potrafią sobie poradzić zaskakująco źle. Nie istnieje także naukowy konsensus, że obecna ścieżka rozwoju nieuchronnie prowadzi do superinteligencji, utraty kontroli czy katastrofy. Nawet eksperci bardzo mocno różnią się w ocenie prawdopodobieństwa takich scenariuszy.
Równocześnie systemy te stają się wystarczająco skuteczne, aby ich błędy albo źle wyznaczone cele mogły mieć konsekwencje poza oknem czatu.
I właśnie dlatego najważniejszym pytaniem rynku AI może w najbliższych latach przestać być: kto stworzy najmądrzejszy model?
Znacznie ważniejsze stają się trzy inne pytania.
Kto potrafi uruchomić taki system dla milionów użytkowników bez zajechania infrastruktury?
Kto potrafi wiarygodnie wykazać, że coraz bardziej autonomiczny model pozostaje pod ludzką kontrolą?
I kto ostatecznie powinien mieć prawo powiedzieć: tego systemu jeszcze nie wolno uruchomić?
Astra pokazała, że pierwsze ograniczenie już istnieje.
Incydenty OpenAI i Anthropic sugerują, że drugiego nie można już traktować wyłącznie jako science fiction.
Waszyngton właśnie zaczyna spierać się o trzecie.
I to może okazać się znacznie ważniejszym momentem w historii AI niż kolejny rekord w benchmarku.